워싱턴 DC · 뉴욕 — 한국 정부 금융기관 네트워크 인프라 재구성 사례

📋 프로젝트 개요 — 워싱턴 DC와 뉴욕에 위치한 한국 정부 금융기관의 네트워크 인프라를 재구성한 사례입니다. SD-WAN 구축, 망분리, 서버실 이전, 케이블링 재설계까지 — 2022년 초기 구축부터 2025년 장비 업그레이드까지 지속 운영 중입니다.
프로젝트 배경
워싱턴 DC와 뉴욕에 사무소를 운영 중인 한국 정부 금융기관이 본사(서울)와 해외 거점 간 네트워크 통합 및 보안 강화를 위해 인프라 재구성을 결정했습니다.
기존 환경의 문제점은 명확했습니다:
- 비효율적인 네트워크 구조 — 랙 스위치에서 중간 허브를 거쳐 직원 PC로 연결되는 다단계 구조. 불필요한 경유 지점이 장애 원인이 되고 관리 복잡성을 높이고 있었습니다.
- 서버실 미분리 — 네트워크 장비(모뎀·허브)가 사무실 내부에 분산 배치되어 있어 보안·관리·냉각 모두 비효율적이었습니다.
- 해외 거점 간 통합 부재 — 워싱턴 DC와 뉴욕 사무소, 그리고 서울 본사 간의 네트워크가 체계적으로 통합되어 있지 않았습니다.
CallCube에 요청된 범위는 SD-WAN 구축부터 물리적 망분리, 케이블링 재설계, 서버실 재구성까지 — 해외 거점 네트워크 인프라 전체의 재설계였습니다.
구축 영역 1 — SD-WAN 구축 (워싱턴 DC · 뉴욕)
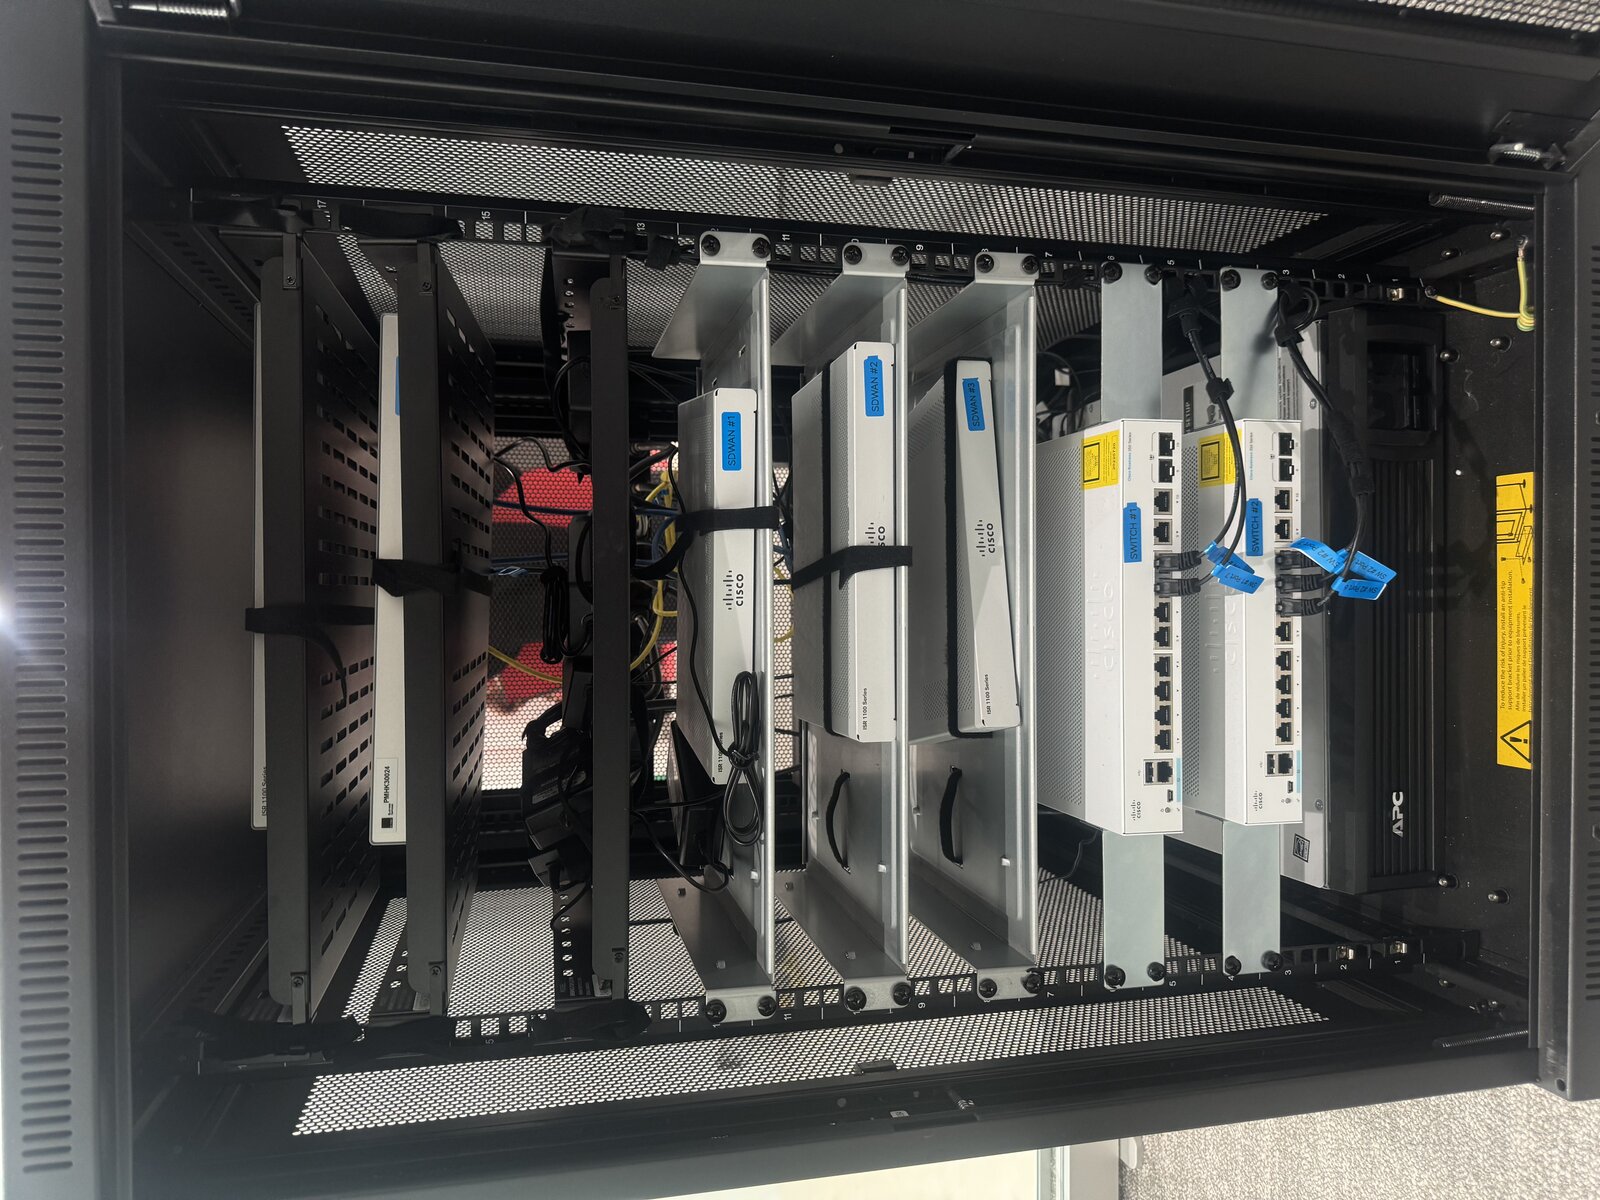
본사(서울)와 해외 거점(워싱턴 DC · 뉴욕) 간의 안정적이고 보안된 통신을 위해 SD-WAN(Software-Defined Wide Area Network) 장비를 양 거점에 설치했습니다.
- 장비 배치 — 워싱턴 DC와 뉴욕 사무소에 SD-WAN 장비 설치, 서울 본사와 암호화된 터널로 연결
- 트래픽 최적화 — 업무 트래픽과 일반 인터넷 트래픽을 자동 분류, 업무 데이터는 전용 경로로 전송
- 이중 거점 동시 구축 — 워싱턴 DC와 뉴욕을 동일한 아키텍처로 설계해 관리 일관성 확보
- 보안 정책 중앙 관리 — 본사에서 해외 거점의 네트워크 보안 정책을 원격으로 관리 가능
정부 금융기관의 해외 거점이라는 특수성상, 데이터 암호화와 접근 통제는 일반 기업보다 높은 수준이 요구되었습니다.
구축 영역 2 — 망분리 · 서버실 재구성
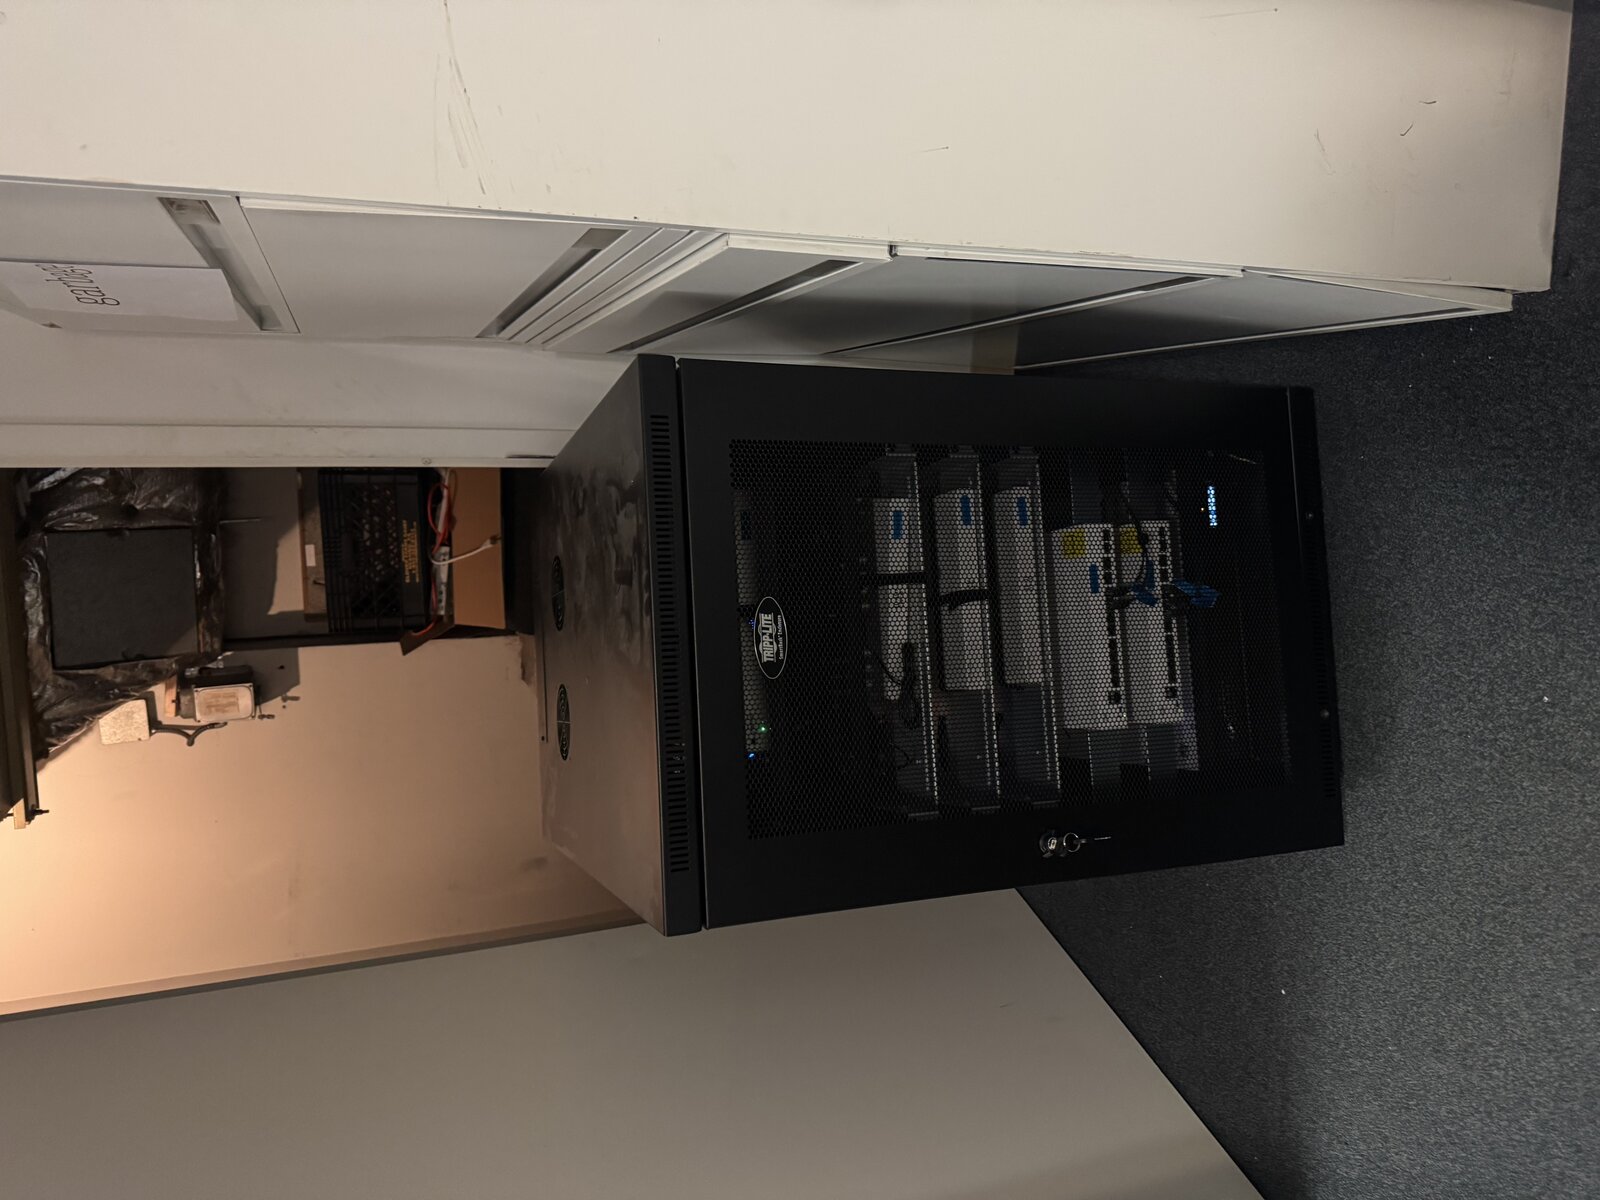
기존에는 인터넷 모뎀과 네트워크 허브가 사무실 내부(부소장실 등)에 분산 배치되어 있었습니다. 이를 전용 서버실로 통합 이전하는 물리적 망분리 작업을 수행했습니다.
- 인터넷 모뎀 이전 — 사무실에서 서버실로 이동, 물리적 접근 통제 강화
- 네트워크 허브 이전 — 사무실에서 서버실 랙으로 집중 배치
- ISP 장비 선반 교체 — 기존 클립형에서 나사 고정형으로 교체, 안정성 확보
- PDU(전력 분배 장치) 재구성 — 서버실 장비에 맞는 PDU 교체 및 전원 케이블 정리
장비를 서버실에 집중시킴으로써 물리적 보안(잠금·출입 통제), 냉각 효율, 케이블 관리가 동시에 개선되었습니다.
구축 영역 3 — 구내 배선 (지하 2층 MDF → 8층 사무실)
이 건물에서 가장 까다로웠던 작업은 지하 2층 MDF(Main Distribution Frame) 룸에서 8층 사무실까지의 구내 배선이었습니다. 전용 회선을 건물 MDF에서 인입받아 10개 층을 수직으로 관통하는 케이블 경로를 설계하고 시공했습니다.
- MDF 인입 — 지하 2층 MDF 룸에서 ISP 전용 회선 인수, 건물 내 배선 시작점
- 수직 배선 (Riser) — B2층부터 8층까지 건물 내부 케이블 트레이·덕트를 통한 수직 배선
- 전용 회선 연결 — 8층 사무실 서버실 랙까지 직접 연결, 중간 경유 없이 End-to-End
- 건물 관리팀 협의 — 공용 공간(지하·엘리베이터 샤프트·배선 덕트) 사용을 위한 건물 측 승인 및 일정 조율
구내 배선은 단순히 케이블을 잡아당기는 작업이 아닙니다. 건물 구조를 파악하고, 관리팀과 협의하고, 소방·안전 규정에 맞는 케이블 종류를 선택하고, 향후 유지보수가 가능한 경로를 설계해야 합니다. 이 작업까지 같은 팀이 직접 수행했기 때문에 별도의 배선 업체 조율 없이 일관된 품질로 완료할 수 있었습니다.
구축 영역 4 — 사무실 내부 케이블링 재설계
MDF에서 올라온 회선이 8층 서버실에 도착한 뒤, 사무실 내부의 기존 비효율적인 네트워크 경로도 전면 재설계했습니다.
기존 구조 (Before):
랙 스위치 → 부소장실 허브 → 직원 PC · 프린터
         (불필요한 경유 지점)
변경 구조 (After):
랙 스위치 → 직원 PC · 프린터 (직결)
         (경유 지점 제거, 단순화)
- 중간 허브 제거 — 장애 원인이 되던 경유 지점 제거, 네트워크 단순화
- UTP 케이블 신규 제작 — 각 구간 거리에 맞춰 케이블을 새로 제작, 불필요한 여유분 제거
- 직결 구조 — 스위치에서 각 업무 장비로 직접 연결, 속도·안정성 향상
구축 영역 4 — 보안 장비 관리
정부 금융기관의 보안 요구사항에 맞춰 네트워크 보안 장비의 설치·교체·회수까지 관리했습니다. 장비의 입고부터 폐기까지 추적 가능한 체계를 유지하며, 교체된 장비는 보안 절차에 따라 본국으로 회수 처리했습니다.
지속 운영 — 2022년 구축에서 2025년 업그레이드까지
이 프로젝트의 또 다른 특징은 일회성 구축이 아닌 지속적인 운영 관계라는 점입니다.
- 2022년 — 워싱턴 DC 구내배선 작업 완료, 서버실 재구성
- 2023년 — 뉴욕 · 워싱턴 DC SD-WAN 장비 설치, 보안 장비 교체·회수
- 2025년 — 뉴욕 사무소 L2 스위치 교체·업그레이드
3년에 걸쳐 초기 구축부터 장비 업그레이드까지 같은 팀이 담당하고 있습니다. 설계한 엔지니어가 운영하고, 업그레이드도 같은 맥락에서 진행하기 때문에 기관 담당자가 처음부터 다시 설명할 필요가 없습니다.
왜 이 프로젝트에 CallCube였는가
해외에 위치한 한국 정부 기관의 IT 인프라 작업은 일반 기업과 다른 요구사항이 있습니다.
- 미국 현지에서 즉각 대응 가능한 팀 — 워싱턴 DC와 뉴욕에 직접 방문해 작업할 수 있는 엔지니어
- 한국어·영어 양쪽 소통 — 서울 본사·한국 파트너사와 한국어로, 현지 ISP·장비 벤더와 영어로 동시 대응
- 정부 기관 수준의 보안 의식 — 장비 회수·폐기까지 포함한 보안 절차 준수
- 장기 운영 파트너 — 일회성 시공이 아닌 지속적인 운영·업그레이드 관계
설계부터 운영까지, 한 팀이 책임집니다 — 이 프로젝트에서 3년간 실증된 방식입니다.
관련 서비스
- CallCube IT 인프라 구축 · 운영 — 아키텍처 설계부터 24/7 모니터링까지
- 또 다른 사례: 인터넷 서비스 미제공 지역에서 물류센터 인프라 구축
- 글로벌 네트워크 (21개 POP)
- 도입 문의
관련 글